Domain early-warning-system.de kaufen?
Wir ziehen mit dem Projekt
early-warning-system.de um.
Sind Sie am Kauf der Domain
early-warning-system.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain early-warning-system.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Gebäudesicherheit als Facility Management Aufgabe: Risiko versus Sicherheit, Fachbücher von Ivo LaglerIn diesem Fachbuch stellt sich der Buchautor der Herausforderung, Krisen- und Katastrophenszenarien, wie das Hochwasser im August 2002 in Österreich, in die Facility Management-Planung zu integrieren. Er zeigt unter anderem auf, dass die rechtzeitige Erarbeitung von Katastrophenplänen sowie Ablaufstrukturen und Verantwortlichkeiten zum Kompetenzbereich des Facility Managements gehört. Das Facility Management umfasst alle Aufgaben im Zusammenhang mit der Planung, Verwaltung und Bewirtschaftung komplexer Gebäude, Produktionsstätten und Anlagen. Da das Bewusstsein der meisten Facility Manager dahin geht, Verantwortungen in Bezug auf Katastrophen, die unternehmensintern unterschiedlich definiert werden, auf Einsatzorganisationen abzuwälzen, und diese sich jedoch auf das Wesentliche beschränken, überlassen sie die Facility Manager in Bezug auf die Sicherung der objektinternen Anlagen meistens sich selbst.44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
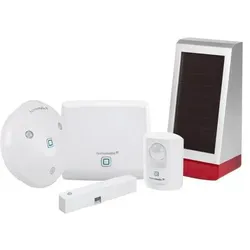
Homematic IP, Einbruchschutz + Alarmanlage, Set Sicherheit,Alarm + AussensireneDas Homematic IP Smart Home Starter Set Alarm und die Alarmsirene für den Aussenbereich bieten eine umfassende Sicherheitslösung für Ihr Zuhause. Mit einer lauten Sirene, LED-Signalleuchten und flexibler Steuerung per App oder Sprachassistenten sind Sie bestens gegen Einbrüche geschützt. Die einfache Installation und der integrierte Sabotageschutz sorgen für zusätzliche Sicherheit. Das Starter Set umfasst einen Access Point, einen Bewegungsmelder und einen Fenster- und Türkontakt, die zusammen eine zuverlässige Überwachung und Alarmierung ermöglichen. Die Aussensirene ergänzt das System mit einer lauten akustischen und optischen Alarmmeldung, die Einbrecher abschreckt und die Nachbarn informiert. Die Installation ist dank Funkkommunikation und Batteriebetrieb einfach und flexibel. Die Steuerung erfolgt bequem per App oder Sprachassistenten wie Amazon Alexa und Google Assistant. Der integrierte Sabotageschutz sorgt für zusätzliche Sicherheit, selbst bei Manipulationsversuchen. Produkt Highlights: - Starter Set für umfassende Sicherheitsüberwachung - Aussensirene mit 100 dB Lautstärke und LED-Signalleuchten - Einfache Installation und flexible Platzierung - Steuerung per App und Sprachassistenten - Integrierter Sabotageschutz für zusätzliche Sicherheit Einsatzbereich des Produktes: - Haustür: Sicheres und bequemes Öffnen und Schliessen - Wohnung: Ideal für Mietwohnungen ohne bauliche Veränderungen - Garten: Abschreckung von Einbrechern durch laute Sirene mit optischer Signalisierung - auch stiller Alarm möglich.269,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie können wir die Balance zwischen Überwachung zur Sicherheit und dem Schutz der Privatsphäre finden?
Es ist wichtig, klare Gesetze und Richtlinien für die Überwachung zu haben, um Missbrauch zu verhindern. Technologische Lösungen wie Verschlüsselung und Anonymisierung können helfen, die Privatsphäre zu schützen. Der Dialog zwischen Regierungen, Unternehmen und Bürgern ist entscheidend, um eine ausgewogene Lösung zu finden. **
-
Wie trägt die maritime Überwachung zur Sicherheit der Seewege und zum Schutz der Meeresumwelt bei?
Die maritime Überwachung hilft dabei, illegale Aktivitäten wie Schmuggel und Piraterie auf See zu bekämpfen. Durch die Überwachung können auch Umweltverschmutzungen frühzeitig erkannt und eingedämmt werden. Dadurch wird die Sicherheit der Seewege gewährleistet und die Meeresumwelt geschützt. **


Wie kann man den effektivsten Alarm für den Schutz des Eigentums einrichten?
Der effektivste Alarm für den Schutz des Eigentums sollte eine Kombination aus verschiedenen Sicherheitsmaßnahmen wie Bewegungsmeldern, Überwachungskameras und Fenster- und Türsensoren sein. Zudem ist es wichtig, den Alarm mit einer professionellen Sicherheitsfirma zu verknüpfen, die im Ernstfall schnell reagieren kann. Regelmäßige Wartung und Tests des Alarmsystems sind ebenfalls entscheidend, um sicherzustellen, dass es jederzeit zuverlässig funktioniert. **
Wie kann man einen zuverlässigen Alarm für den Schutz des Eigenheims einrichten?
Man kann einen zuverlässigen Alarm für den Schutz des Eigenheims einrichten, indem man professionelle Sicherheitssysteme installiert, die mit Bewegungsmeldern, Kameras und Alarmsirenen ausgestattet sind. Zudem sollte man darauf achten, dass der Alarm mit einer 24/7 Überwachungszentrale verbunden ist, die im Notfall sofort Hilfe schicken kann. Regelmäßige Wartung und Tests des Alarmsystems sind ebenfalls wichtig, um sicherzustellen, dass es im Ernstfall einwandfrei funktioniert. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
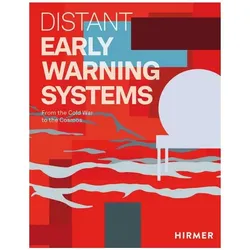
Early Warning Systems, Fachbücher von Julie DeckerDas Fachbuch "Early Warning Systems" untersucht die Ideologien von Warnsystemen, wobei die DEW Line als zentrales Symbol dient. Diese Kette von Radarstationen, die während des Kalten Krieges in der kanadischen Nordarktis und anderen strategischen Standorten errichtet wurde, sollte vor militärischen Bedrohungen warnen. In der heutigen Zeit wird jedoch ein Umdenken erforderlich, da ökologische Frühwarnsysteme an Bedeutung gewinnen. Die Publikation thematisiert die Notwendigkeit, die Grenzen des Überlebens und menschlichen Handelns zu erkennen und zu respektieren. Zudem wird die Rolle von Künstlerinnen und Künstlern als kritische Frühwarnsysteme hinterfragt, die uns helfen, die Verbindungen und Trennungen zwischen Orten und Menschen durch Technologien und Grenzziehungen zu reflektieren. Die Auseinandersetzung mit der Geschichte und der aktuellen Relevanz der DEW Line bietet wertvolle Einsichten in die Herausforderungen, vor denen wir heute stehen.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gebäudesicherheit als Facility Management Aufgabe: Risiko versus Sicherheit, Fachbücher von Ivo LaglerIn diesem Fachbuch stellt sich der Buchautor der Herausforderung, Krisen- und Katastrophenszenarien, wie das Hochwasser im August 2002 in Österreich, in die Facility Management-Planung zu integrieren. Er zeigt unter anderem auf, dass die rechtzeitige Erarbeitung von Katastrophenplänen sowie Ablaufstrukturen und Verantwortlichkeiten zum Kompetenzbereich des Facility Managements gehört. Das Facility Management umfasst alle Aufgaben im Zusammenhang mit der Planung, Verwaltung und Bewirtschaftung komplexer Gebäude, Produktionsstätten und Anlagen. Da das Bewusstsein der meisten Facility Manager dahin geht, Verantwortungen in Bezug auf Katastrophen, die unternehmensintern unterschiedlich definiert werden, auf Einsatzorganisationen abzuwälzen, und diese sich jedoch auf das Wesentliche beschränken, überlassen sie die Facility Manager in Bezug auf die Sicherung der objektinternen Anlagen meistens sich selbst.44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Homematic IP, Einbruchschutz + Alarmanlage, Set Sicherheit,Alarm + AussensireneDas Homematic IP Smart Home Starter Set Alarm und die Alarmsirene für den Aussenbereich bieten eine umfassende Sicherheitslösung für Ihr Zuhause. Mit einer lauten Sirene, LED-Signalleuchten und flexibler Steuerung per App oder Sprachassistenten sind Sie bestens gegen Einbrüche geschützt. Die einfache Installation und der integrierte Sabotageschutz sorgen für zusätzliche Sicherheit. Das Starter Set umfasst einen Access Point, einen Bewegungsmelder und einen Fenster- und Türkontakt, die zusammen eine zuverlässige Überwachung und Alarmierung ermöglichen. Die Aussensirene ergänzt das System mit einer lauten akustischen und optischen Alarmmeldung, die Einbrecher abschreckt und die Nachbarn informiert. Die Installation ist dank Funkkommunikation und Batteriebetrieb einfach und flexibel. Die Steuerung erfolgt bequem per App oder Sprachassistenten wie Amazon Alexa und Google Assistant. Der integrierte Sabotageschutz sorgt für zusätzliche Sicherheit, selbst bei Manipulationsversuchen. Produkt Highlights: - Starter Set für umfassende Sicherheitsüberwachung - Aussensirene mit 100 dB Lautstärke und LED-Signalleuchten - Einfache Installation und flexible Platzierung - Steuerung per App und Sprachassistenten - Integrierter Sabotageschutz für zusätzliche Sicherheit Einsatzbereich des Produktes: - Haustür: Sicheres und bequemes Öffnen und Schliessen - Wohnung: Ideal für Mietwohnungen ohne bauliche Veränderungen - Garten: Abschreckung von Einbrechern durch laute Sirene mit optischer Signalisierung - auch stiller Alarm möglich.269,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Urbaniok, Frank: FOTRES - Forensisches Operationalisiertes Therapie-Risiko-Evaluations-SystemFOTRES - Forensisches Operationalisiertes Therapie-Risiko-Evaluations-System , Diagnostik, Risikobeurteilung und Risikomanagement bei Straftätern , Reiningungssets > Autopflege & Aufbereitung , Auflage: 4., vollständig aktualisierte und erweiterte Auflage, Erscheinungsjahr: 20211011, Produktform: Kartoniert, Autoren: Urbaniok, Frank, Edition: REV, Auflage: 21004, Auflage/Ausgabe: 4., vollständig aktualisierte und erweiterte Auflage, Abbildungen: 5 schwarz-weiße Abbildungen, 1 schwarz-weiße Tabellen, Keyword: Risikobeurteilungen; Risk-Assessment; Straftätertherapie; Forensische Psychiatrie; Forensische Psychologie; Bewährungshilfe; Risk-Management; Maßregelvollzug; psychiatrische Gutachten; psychologische Gutachten; Rückfall; Verwahrung; Deliktorientierte Therapie; Forensische Diagnostik, Fachschema: Forensik~Gericht (juristisch) / Forensik~Kriminologie~Psychiatrie - Psychiater~Forensik / Medizin~Gerichtsmedizin~Rechtsmedizin~Strafvollzug - Vollzug~Medizin / Spezialgebiete, Fachkategorie: Medizinische Spezialgebiete, Warengruppe: HC/Medizin/Andere Fachgebiete, Fachkategorie: Klinische und Innere Medizin, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XI, Seitenanzahl: 642, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: MWV Medizinisch Wiss. Ver, Verlag: MWV Medizinisch Wiss. Ver, Verlag: MWV Medizinisch Wissenschaftliche Verlagsgesellschaft, Länge: 241, Breite: 164, Höhe: 36, Gewicht: 1332, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783954662425 9783729606975, eBook EAN: 9783954666706, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 1346411129,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können wir die Balance zwischen Überwachung zur Sicherheit und dem Schutz der Privatsphäre finden?
Es ist wichtig, klare Gesetze und Richtlinien für die Überwachung zu haben, um Missbrauch zu verhindern. Technologische Lösungen wie Verschlüsselung und Anonymisierung können helfen, die Privatsphäre zu schützen. Der Dialog zwischen Regierungen, Unternehmen und Bürgern ist entscheidend, um eine ausgewogene Lösung zu finden. **
-
Wie trägt die maritime Überwachung zur Sicherheit der Seewege und zum Schutz der Meeresumwelt bei?
Die maritime Überwachung hilft dabei, illegale Aktivitäten wie Schmuggel und Piraterie auf See zu bekämpfen. Durch die Überwachung können auch Umweltverschmutzungen frühzeitig erkannt und eingedämmt werden. Dadurch wird die Sicherheit der Seewege gewährleistet und die Meeresumwelt geschützt. **
-
Wie kann man den effektivsten Alarm für den Schutz des Eigentums einrichten?
Der effektivste Alarm für den Schutz des Eigentums sollte eine Kombination aus verschiedenen Sicherheitsmaßnahmen wie Bewegungsmeldern, Überwachungskameras und Fenster- und Türsensoren sein. Zudem ist es wichtig, den Alarm mit einer professionellen Sicherheitsfirma zu verknüpfen, die im Ernstfall schnell reagieren kann. Regelmäßige Wartung und Tests des Alarmsystems sind ebenfalls entscheidend, um sicherzustellen, dass es jederzeit zuverlässig funktioniert. **
-
Wie kann man einen zuverlässigen Alarm für den Schutz des Eigenheims einrichten?
Man kann einen zuverlässigen Alarm für den Schutz des Eigenheims einrichten, indem man professionelle Sicherheitssysteme installiert, die mit Bewegungsmeldern, Kameras und Alarmsirenen ausgestattet sind. Zudem sollte man darauf achten, dass der Alarm mit einer 24/7 Überwachungszentrale verbunden ist, die im Notfall sofort Hilfe schicken kann. Regelmäßige Wartung und Tests des Alarmsystems sind ebenfalls wichtig, um sicherzustellen, dass es im Ernstfall einwandfrei funktioniert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.